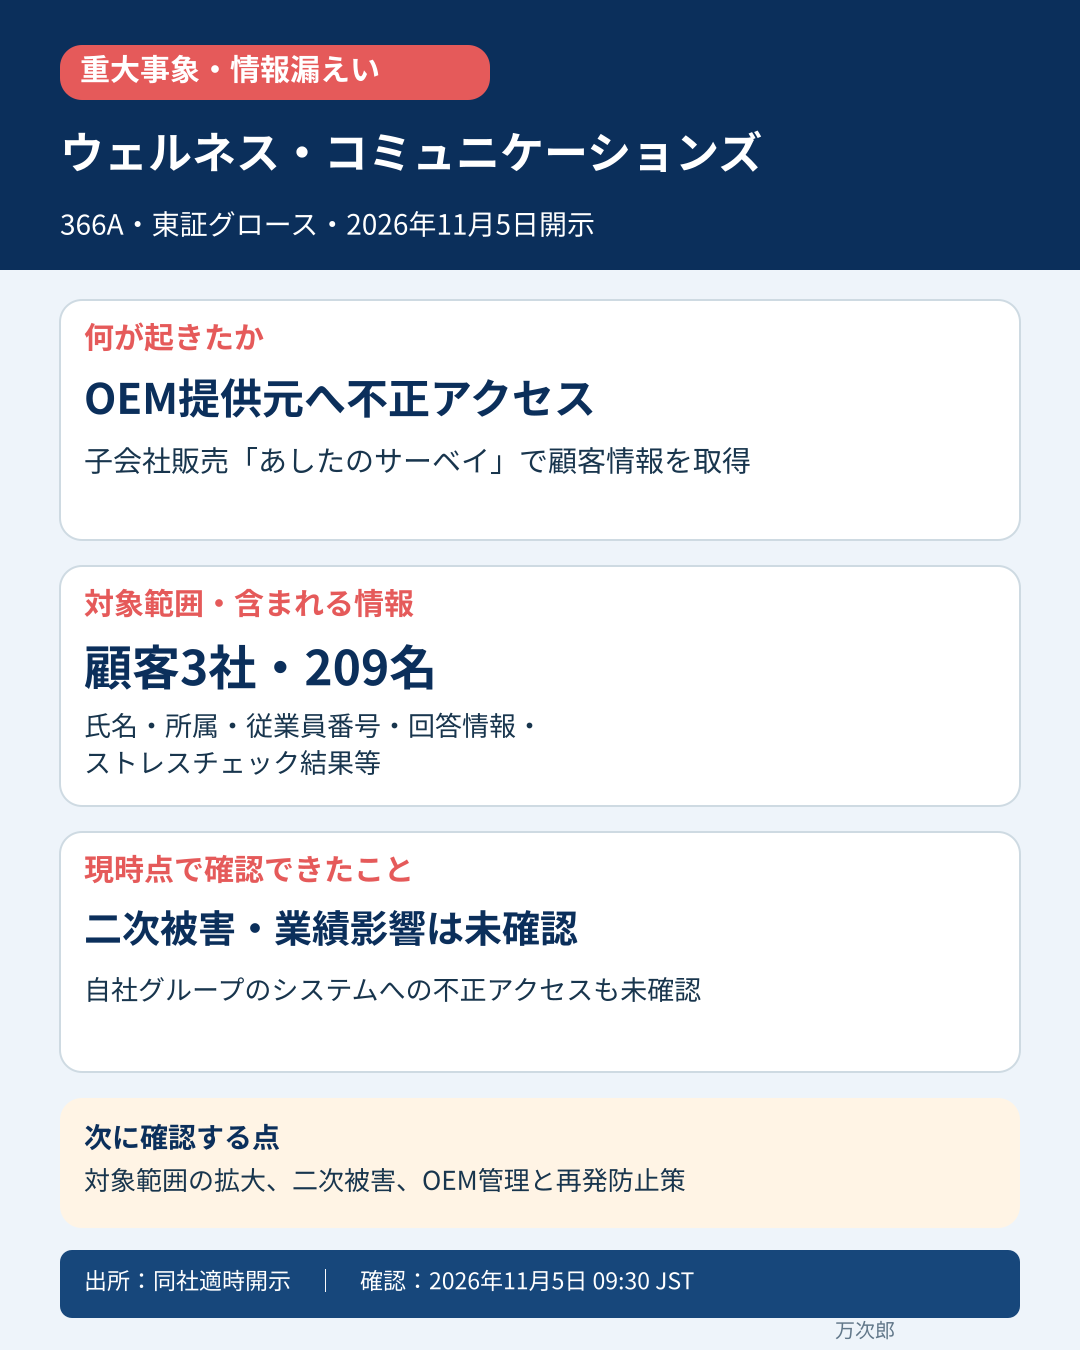
ウェルネス・コミュニケーションズは2026年11月5日、子会社のあしたのチームがOEM提供を受けて販売する組織サーベイシステム「あしたのサーベイ」で、一部顧客情報が不正に取得されたと公表しました。侵入先は同社グループではなく、OEM提供元のラフールのシステム環境です。
目次
確認できた事実
- 2026年10月27日、OEM提供元が不審なアクセスを検知し、認証情報の停止とアクセス元IPアドレスからの通信遮断を実施。
- 2026年10月30日、あしたのチームがOEM提供元から報告を受領。
- 対象は「あしたのサーベイ」を利用する顧客企業3社、209名。
- 取得された情報には、氏名、所属部署、従業員番号、サーベイ回答情報、ショートサーベイ結果、ストレスチェック結果等が含まれます。
- 現時点で情報の公開、不正利用等の二次被害は確認されていません。
- ウェルネス・コミュニケーションズおよび同社グループのシステムへの不正アクセスは確認されていません。
企業業績・財政への影響
会社は、現時点で2027年3月期連結業績への影響は確認されていないと説明しています。金額影響は未確定であり、今後の調査で対象範囲や事実関係が変更・追加される可能性があります。
会計士としての読み方
この開示で重要なのは、侵入先が自社システムでなくても、OEM先に預けた情報について販売会社として顧客対応・調査・再発防止の責任が生じる点です。しかも対象にはストレスチェック結果等の機微性が高い情報が含まれます。
現時点では209名という人数だけで財務影響を測れません。対象範囲が拡大するか、通知・調査・セキュリティ強化費用がどこまで発生するか、顧客契約やサービス継続に影響するかを分けて確認する必要があります。
今後確認する点
- 対象企業・人数・情報項目の追加や訂正
- 二次被害の発生有無
- OEM提供元を含むアクセス管理・認証管理の原因分析
- 再発防止策と委託先管理の見直し
- 調査・通知・補償等の費用と2027年3月期業績への影響
一次情報
ウェルネス・コミュニケーションズ株式会社「当社子会社が販売するサービスの提供元における不正アクセス及び情報漏えいに関するお知らせ」(2026年11月5日)
確認:2026年11月5日 09:30 JST
※本記事は公開資料に基づく情報整理であり、売買を推奨するものではありません。





コメント