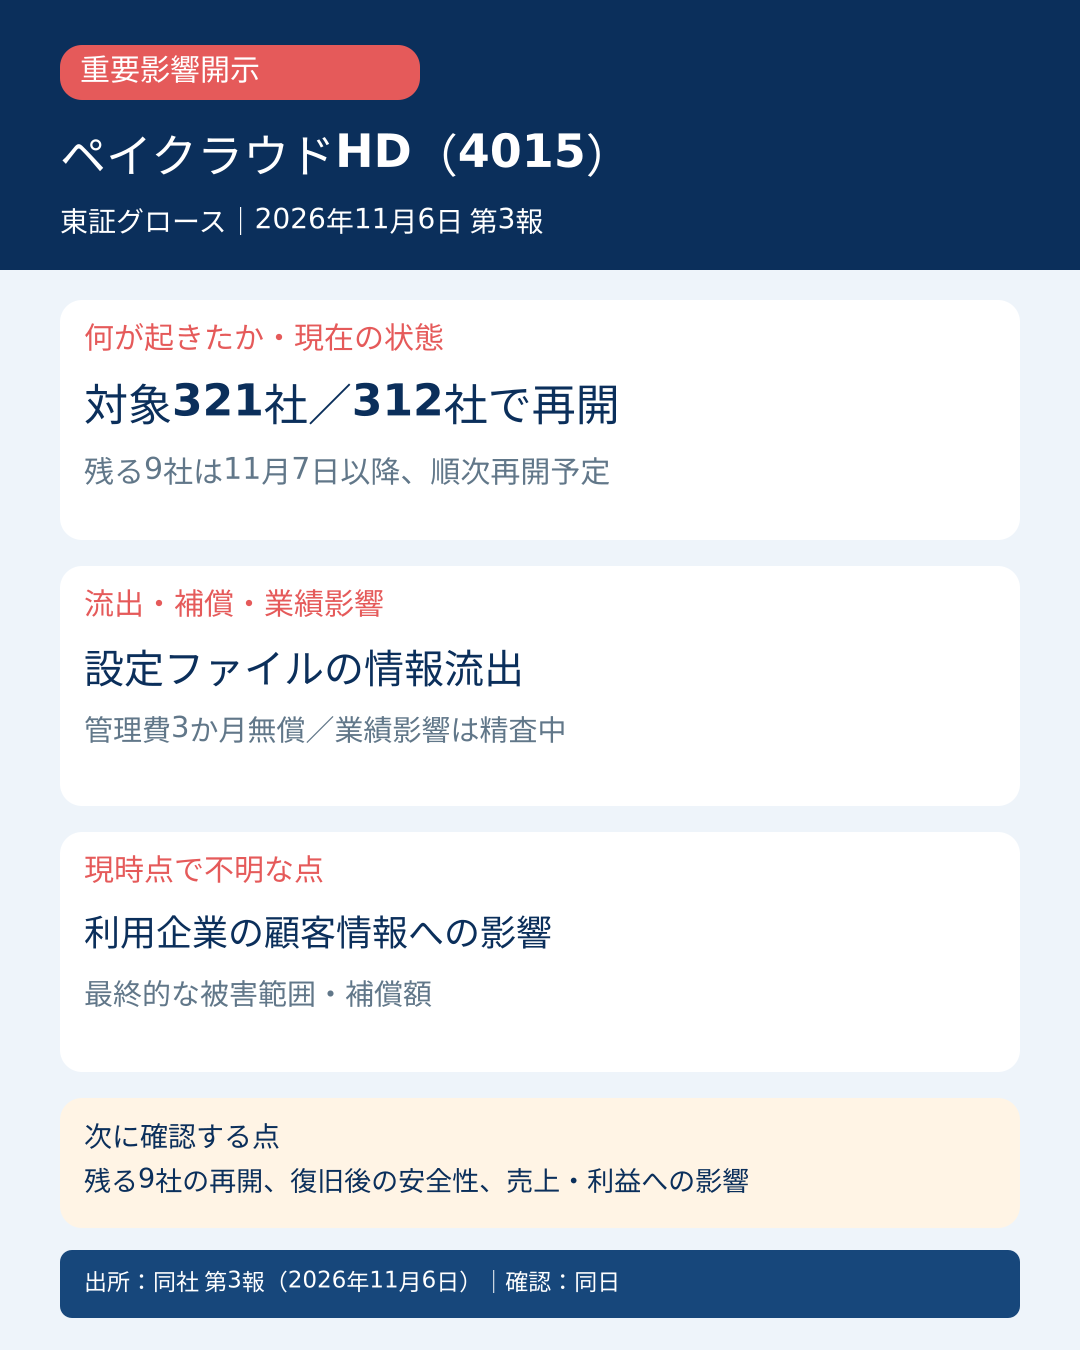
結論:ペイクラウドホールディングス(4015)の連結子会社アララが提供する「アララメッセージ」は、不正アクセスの対象となった321社のうち312社でサービスを再開しました。残る9社は2026年11月7日以降、順次再開予定です。ただし、利用企業の顧客情報への最終的な影響範囲と業績影響はまだ確定していません。
目次
何が起きたか
会社は、アララのメッセージングサービスで、サーバー内の設定ファイルに不正アクセスがあったと説明しています。設定ファイルにはサービス管理画面のパスワードなどが含まれ、複数種類の情報について流出または流出可能性を公表しました。
同社はパスワード変更、外部通信先やアクセス設定の変更などを実施し、従来の設定ファイルでは利用できない環境へ移行しました。11月6日までに321社中312社で再開し、残る9社は11月7日以降に順次再開するとしています。
業績・会計への影響
利用企業への補償として、サービス管理費などを3か月分無償とする方針です。現時点の業績影響は精査中です。
会計上は、復旧のための調査・対策費用と、3か月無償化による売上への影響を分けて確認する必要があります。会社が具体額を公表していないため、影響額は推測しません。
現時点で不明な点
- 利用企業の顧客情報への最終的な影響範囲
- 残る9社の具体的な再開時期
- 補償額と通期業績への影響
- 二次被害の有無
投資家が次に確認する点
残る9社の再開、復旧後の安全性、3か月無償化を含む売上・利益への影響、追加開示の有無を確認します。サービス再開社数だけで問題が完了したとは判断しません。
確認:2026年11月6日
一次資料:ペイクラウドホールディングス「アララメッセージへの不正アクセスによる情報流出およびサービス停止について(第3報)」





コメント